Electrumで何が起きたか|偽の未承認取引で送金先がすり替わる脆弱性
 ビトちゃん
えっ、ウォレットが送金先を勝手に書き換えちゃうの!? お財布が反抗期になったってこと?
 ロボくん
財布が反抗したわけじゃないよ。ウォレットがつながる「サーバー」に悪い人がまざっていて、うその取引を見せていたんだ。
 ビトちゃん
うその取引かぁ…。でも送金が止まって見えたら、手数料を上乗せすれば早く届くんだよね? 私なら迷わず連打しちゃうよ!
ロボくん実はね、その「急いで手数料を足す」という親切な一押しこそが、今回の落とし穴だったのさ。仕組みを順番に見ていこう。
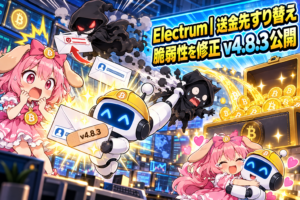
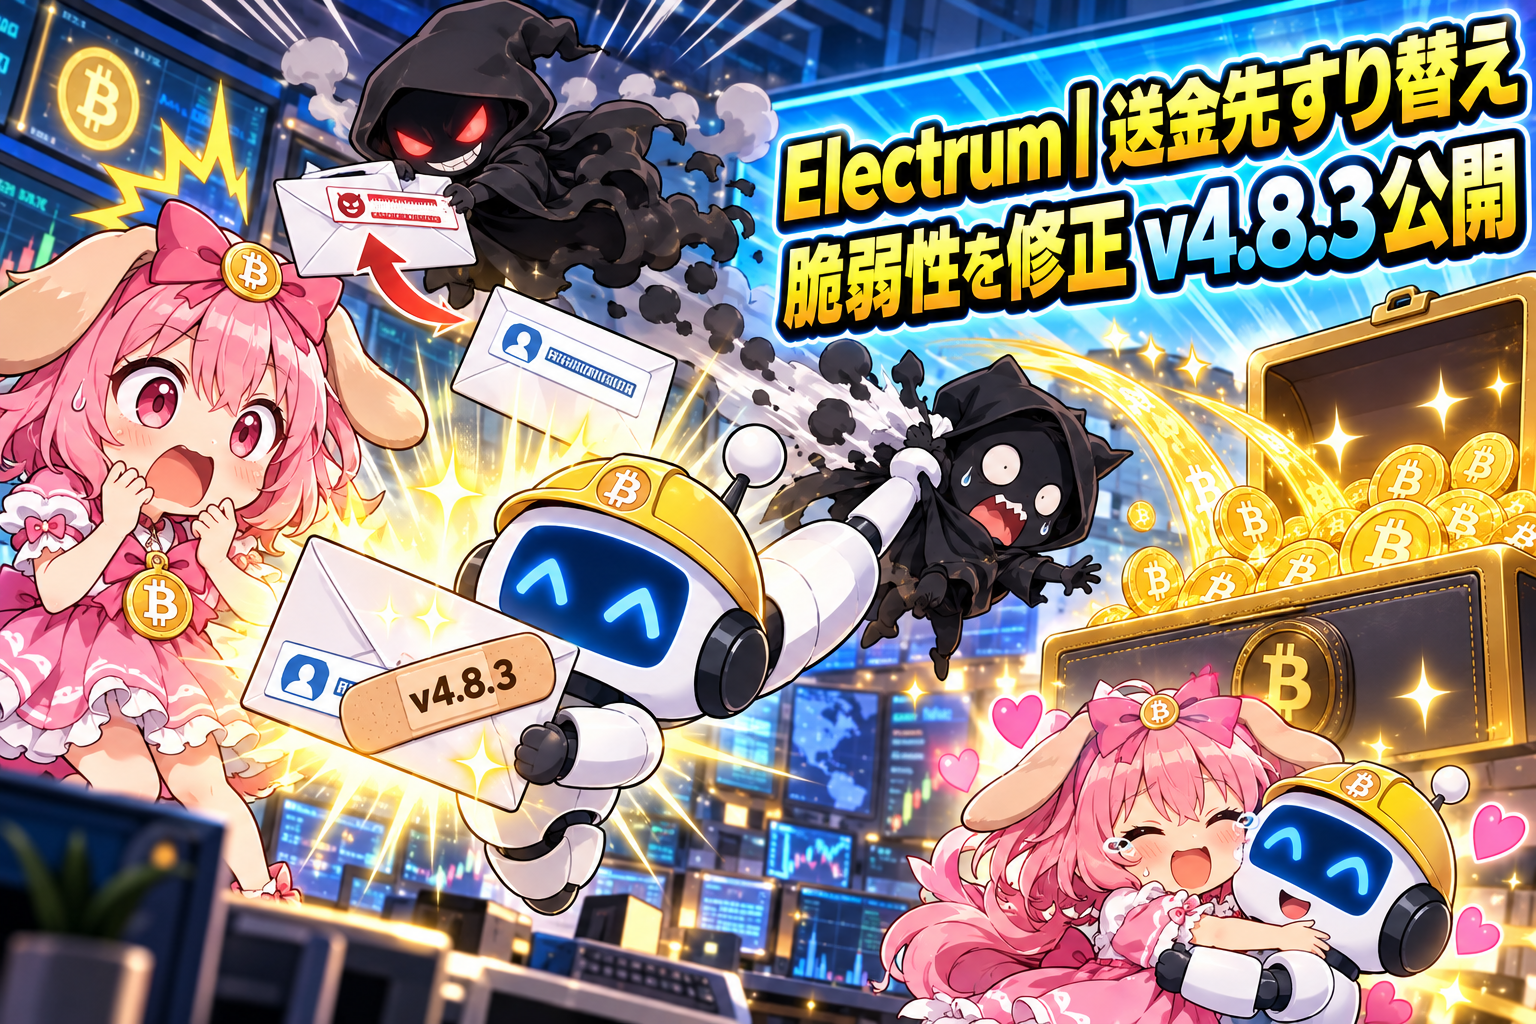
ビットコイン用のウォレット「Electrum(エレクトラム)」は10月24日に、深刻度「高」の脆弱性を修正したバージョン4.8.3を公開しました。悪意のあるサーバーが偽の取引を差し込み、送金先を攻撃者のアドレスにすり替えられる欠陥で、4.8.3より前のすべてのバージョンが対象です。
この手口では「未承認取引」(まだブロックチェーンに記録されていない取引)の扱いが狙われました。不正なサーバーは本物の送金を止めておき、送金先を攻撃者に書き換えた手数料ゼロの偽取引を履歴に表示して、送金が詰まっているように見せかけます。
そこで利用者が手数料を上乗せする「フィーバンプ」を行うと、攻撃者宛ての新しい正規の取引に自分で署名してしまいます。実際にネットワークへ流れるのはこの取引だけなので、資金はそのまま攻撃者に届くというわけです。
開発者のSomberNight(ソンバーナイト)氏によると、偽アドレスの末尾4文字を本来の送金先とそろえることもできるため、末尾だけを確認する人は見抜けません。10月18日には、Raju-K12という利用者が実際に資金を失ったと報告しています。
なぜ重要か|「手数料を上げて送り直す」操作が攻撃者への送金になる
この欠陥が重いのは、送金が詰まったときに手数料を上げて送り直すという、ごく普通の操作そのものが攻撃の引き金になる点です。利用者が怪しい操作を一切していなくても、資金を失うおそれがありました。
背景には、エレクトラムの設計があります。サーバーから届く未承認取引について、署名(持ち主本人が作った取引だという電子的な証明)を確かめないまま、履歴に表示していました。
このため、画面に表示された「詰まった送金」が偽物でも、利用者には見分ける手段がありませんでした。また、本物の送金はネットワークに一度も流れていません。送り直しの取引が最初で唯一の送金になるので、「二重に払ったかも」と気づくきっかけもない構図です。
開発者の勧告には「一部のサーバーが実際にこの攻撃を行っている」と書かれています。10月11日には、dannydeezyという利用者が不審なサーバーの挙動を最初に報告していました(このときは被害なし)。机上の理論ではなく、すでに現実に起きている脅威といえます。
今後の見通しと注目点|v4.8.3でも残る課題とユーザーがすべきこと
修正版の4.8.3は、10月23日に開発リポジトリでタグ付けされ、翌24日に配布ファイルが公開されました。この版では、自分のアドレスが関わる未承認取引について、署名を確認してから履歴に載せるように変わっています。
攻撃者は持ち主の署名を偽造できません。このため、利用者自身の送金を装った偽取引をサーバーが差し込む今回の手口は、4.8.3で主な攻撃経路がふさがれたことになります。
一方で、外部の人から届く入金の未承認取引は、今も署名を確認しないまま表示されます。対象は、送り主の資金だけで作られた取引です。ソンバーナイト氏も勧告の中でこの穴を認めており、ふさぐには追加の作業が必要だと説明しています。
つまり、画面に「入金予定」と出ていても、それが本物だとは限りません。取引がブロックチェーンに記録される「承認」が付くまでは受け取ったと考えず、その資金を当てにした支払いや商品の発送は待つのが安全です。
なお、エレクトラムが不正サーバーに狙われたのは今回が初めてではありません。2018年にも、不正サーバーから偽のアップデート通知を送りつける攻撃がありました。今後は入金側の課題に追加の修正が出るかが注目点です。利用者は、公式サイトから入手した4.8.3以降を使っているかを確認しておくと安心です。
よくある質問
Q1. Electrumを使っていなければ影響はない?
今回の勧告が対象にしているのは、エレクトラムの4.8.3より前のバージョンです。ほかのウォレットについては報告されていないため、エレクトラムを使っていなければ、この欠陥による直接の影響はないと考えられます。
ただし、「画面に出た取引が本物とは限らない」という教訓は、どのウォレットを使う場合にも当てはまります。
Q2. アップデートすれば完全に安全になる?
4.8.3に更新すれば、自分の送金を装った偽取引はふさがれます。一方で、外部から届く入金の未承認取引は、今も署名が確認されません。
このため、更新したあとも「承認」が付くまでは、入金を受け取ったものとして扱わないのが安全です。
Q3. 送金先アドレスはどう確認すればいい?
攻撃者は末尾4文字をそろえられるため、末尾だけを見る確認では足りません。手数料を上乗せする前に、次の点を確かめておくと安心です。
- 先頭・中間・末尾を、受取人から届いた元のアドレスと1文字ずつ照らし合わせる
- 「詰まった送金」の宛先が、自分で入力したアドレスと同じか確かめる
- 少しでも違和感があれば送り直しを止め、最新版に更新してから状況を確認する
📚 あわせて読みたい:【2026年最新】仮想通貨ウォレットおすすめ10選!初心者向けに選び方を徹底解説
🎁 bitbankの口座開設特典:初回入金1万円以上で1,000円
今回のように自分でウォレットを管理する場合、ソフトの更新や送金先の確認はすべて自分で行う必要があります。これからビットコインに触れる方は、まず金融庁に登録された国内取引所で少額から購入し、操作に慣れてから自己管理を検討するのも一つの方法です。
bitbankでは、エントリー登録後に初回1万円以上を入金すると現金1,000円を受け取れるプログラムを実施しています(エントリー月の月末までに入金・進呈は翌月)。入金したお金はそのまま自分の口座に残り、仮想通貨の購入にも使えます。ただし仮想通貨を買えば価格が上下するので、1,000円がそのまま利益になるわけではありません。
bitbankは金融庁登録済みの国内取引所(関東財務局長 第00004号)です。取引所(板取引)では、指値で板に注文を置く「メイカー」側の手数料がマイナスになる銘柄もあります。料率は改定されることがあるので、最新の値は公式の手数料ページで確認してください。
特典は予告なく変更・終了する場合があります。条件は申し込み前に公式サイトで確認してください。
- ✅ 初回入金1万円以上で現金1,000円(条件は公式で確認)
- ✅ 金融庁登録済み(関東財務局長 第00004号)
- ✅ 板取引ではメイカー手数料がマイナスの銘柄あり
- ✅ 口座開設・維持費は無料
まとめ
 ビトちゃん
結局、画面に出た「詰まった送金」をうのみにして手数料を足すと、悪い人に払っちゃうってことだったんだね!
ロボくんそうそう。ポイントは3つだよ。①4.8.3より前は全部対象、②送金先は末尾だけでなく全部の文字を確認、③入金も承認が付くまでは信じない、ってわけさ。
 ビトちゃん
よーし、今すぐ更新するね!これでもう私のお財布は無敵だよ。ついでにお小遣いも勝手に増えないかな?
ロボくん更新しても無敵にはならないし、お小遣いも増えないよ。まずはバージョンを確かめて、承認が付くまで待つ。それだけで守れることは多いんだ。
今回のエレクトラムの脆弱性は深刻度「高」とされ、4.8.3より前のすべてのバージョンが対象でした。10月18日には実際の被害も報告されましたが、修正版は10月24日にすでに公開されています。
この件からわかるのは、ウォレットの画面に出る取引履歴が、ブロックチェーン上の事実と一致するとは限らないということです。ウォレットはサーバーから届いた情報をそのまま表示している場合があります。
特に「送金が詰まっている」「入金が届いた」といった未承認の表示には注意が必要です。どちらも承認が付くまでは確定していません。
このため、慌てて手数料を足したり、届く予定の入金を当てにして支払いをしたりする前に、一度落ち着いて確認することが大切です。
一方で、4.8.3でも外部から届く入金の偽表示への対策は残されたままです。開発者はふさぐには追加の作業が必要だとしており、今後の修正の行方も見ておく必要があります。
今回の脆弱性では、手数料を足して送り直すという「いつもの便利な操作」が攻撃の入り口になりました。ウォレットを最新版に保つことと、送金先を最後まで照合することを、改めて習慣にしておきましょう。